Как передавать конфиденциальные документы подрядчикам
NDA не заменяет технический контроль доступа. Для внешних исполнителей стоит ограничивать срок, скачивание и круг людей, которые могут открыть файл.
Команда Докифай
Подрядчик просит: «Пришлите исходники, смету и доступ к договору, я быстро посмотрю». Задача обычная: человек снаружи помогает по проекту, ему нужны материалы. Но в этот момент документ перестаёт жить внутри вашей команды. Его могут скачать на личный ноутбук, переслать коллеге, открыть через месяц, когда договор уже закрыт, а подрядчик занят другим клиентом.
NDA в такой ситуации нужен, но он не управляет файлом. Он описывает, что нельзя делать с информацией и что будет, если правила нарушат. А доступ к документу всё равно остаётся технической задачей: кто открыл, когда, на какой срок и можно ли забрать файл себе.
NDA помогает спорить после проблемы, но не мешает открыть файл
Соглашение о неразглашении работает как юридическая рамка. Оно фиксирует, что подрядчик получил конфиденциальные сведения, обязался не передавать их дальше и несёт ответственность за нарушение. Без этого рамки тоже плохо: если что-то случится, будет сложнее доказать, какие правила действовали.
Но NDA не проверяет адрес получателя. Не закрывает файл после дедлайна. Не запрещает скачать презентацию в папку «Проекты» на личном компьютере. Не показывает, что доступом воспользовался не сам подрядчик, а его помощник.
Типичная ошибка — считать подписанный NDA разрешением отправлять всё обычными вложениями. Вложение удобно, потому что не требует объяснений: прикрепили PDF, нажали «Отправить», забыли. Цена этой простоты появляется позже. Файл уже у получателя, и вы не можете изменить правила задним числом.
Если договор расторгли, подрядчик всё равно хранит старые письма. Если в смете поменялись цены, у него остаётся старая версия. Если письмо ушло на общий ящик, документ мог увидеть не один человек, а вся команда подрядчика.
Поэтому NDA стоит воспринимать как нижний слой. Над ним нужны технические ограничения: не чтобы заменить юристов, а чтобы не доводить каждую ошибку до юридического спора.
Для подрядчика доступ должен быть уже, чем для сотрудника
Внутри команды часто действует презумпция доверия: у сотрудника есть корпоративная почта, роль в системе, руководитель, понятная зона ответственности. С подрядчиком иначе. Он может работать с несколькими клиентами, подключать своих специалистов, использовать личные устройства и уходить из проекта без формального offboarding.
Это не значит, что подрядчику нельзя доверять. Значит, доступ нужно выдавать по принципу минимально необходимого. Не «вся папка по проекту», а конкретные файлы. Не «навсегда», а до даты, когда работа должна быть сделана. Не «кто получил ссылку, тот и открыл», а доступ для конкретных адресов.
Для внешних исполнителей особенно важны четыре ограничения:
- срок действия ссылки или доступа;
- привязка к email получателя;
- подтверждение входа кодом, если материал чувствительный;
- запрет скачивания, когда достаточно просмотра в браузере.
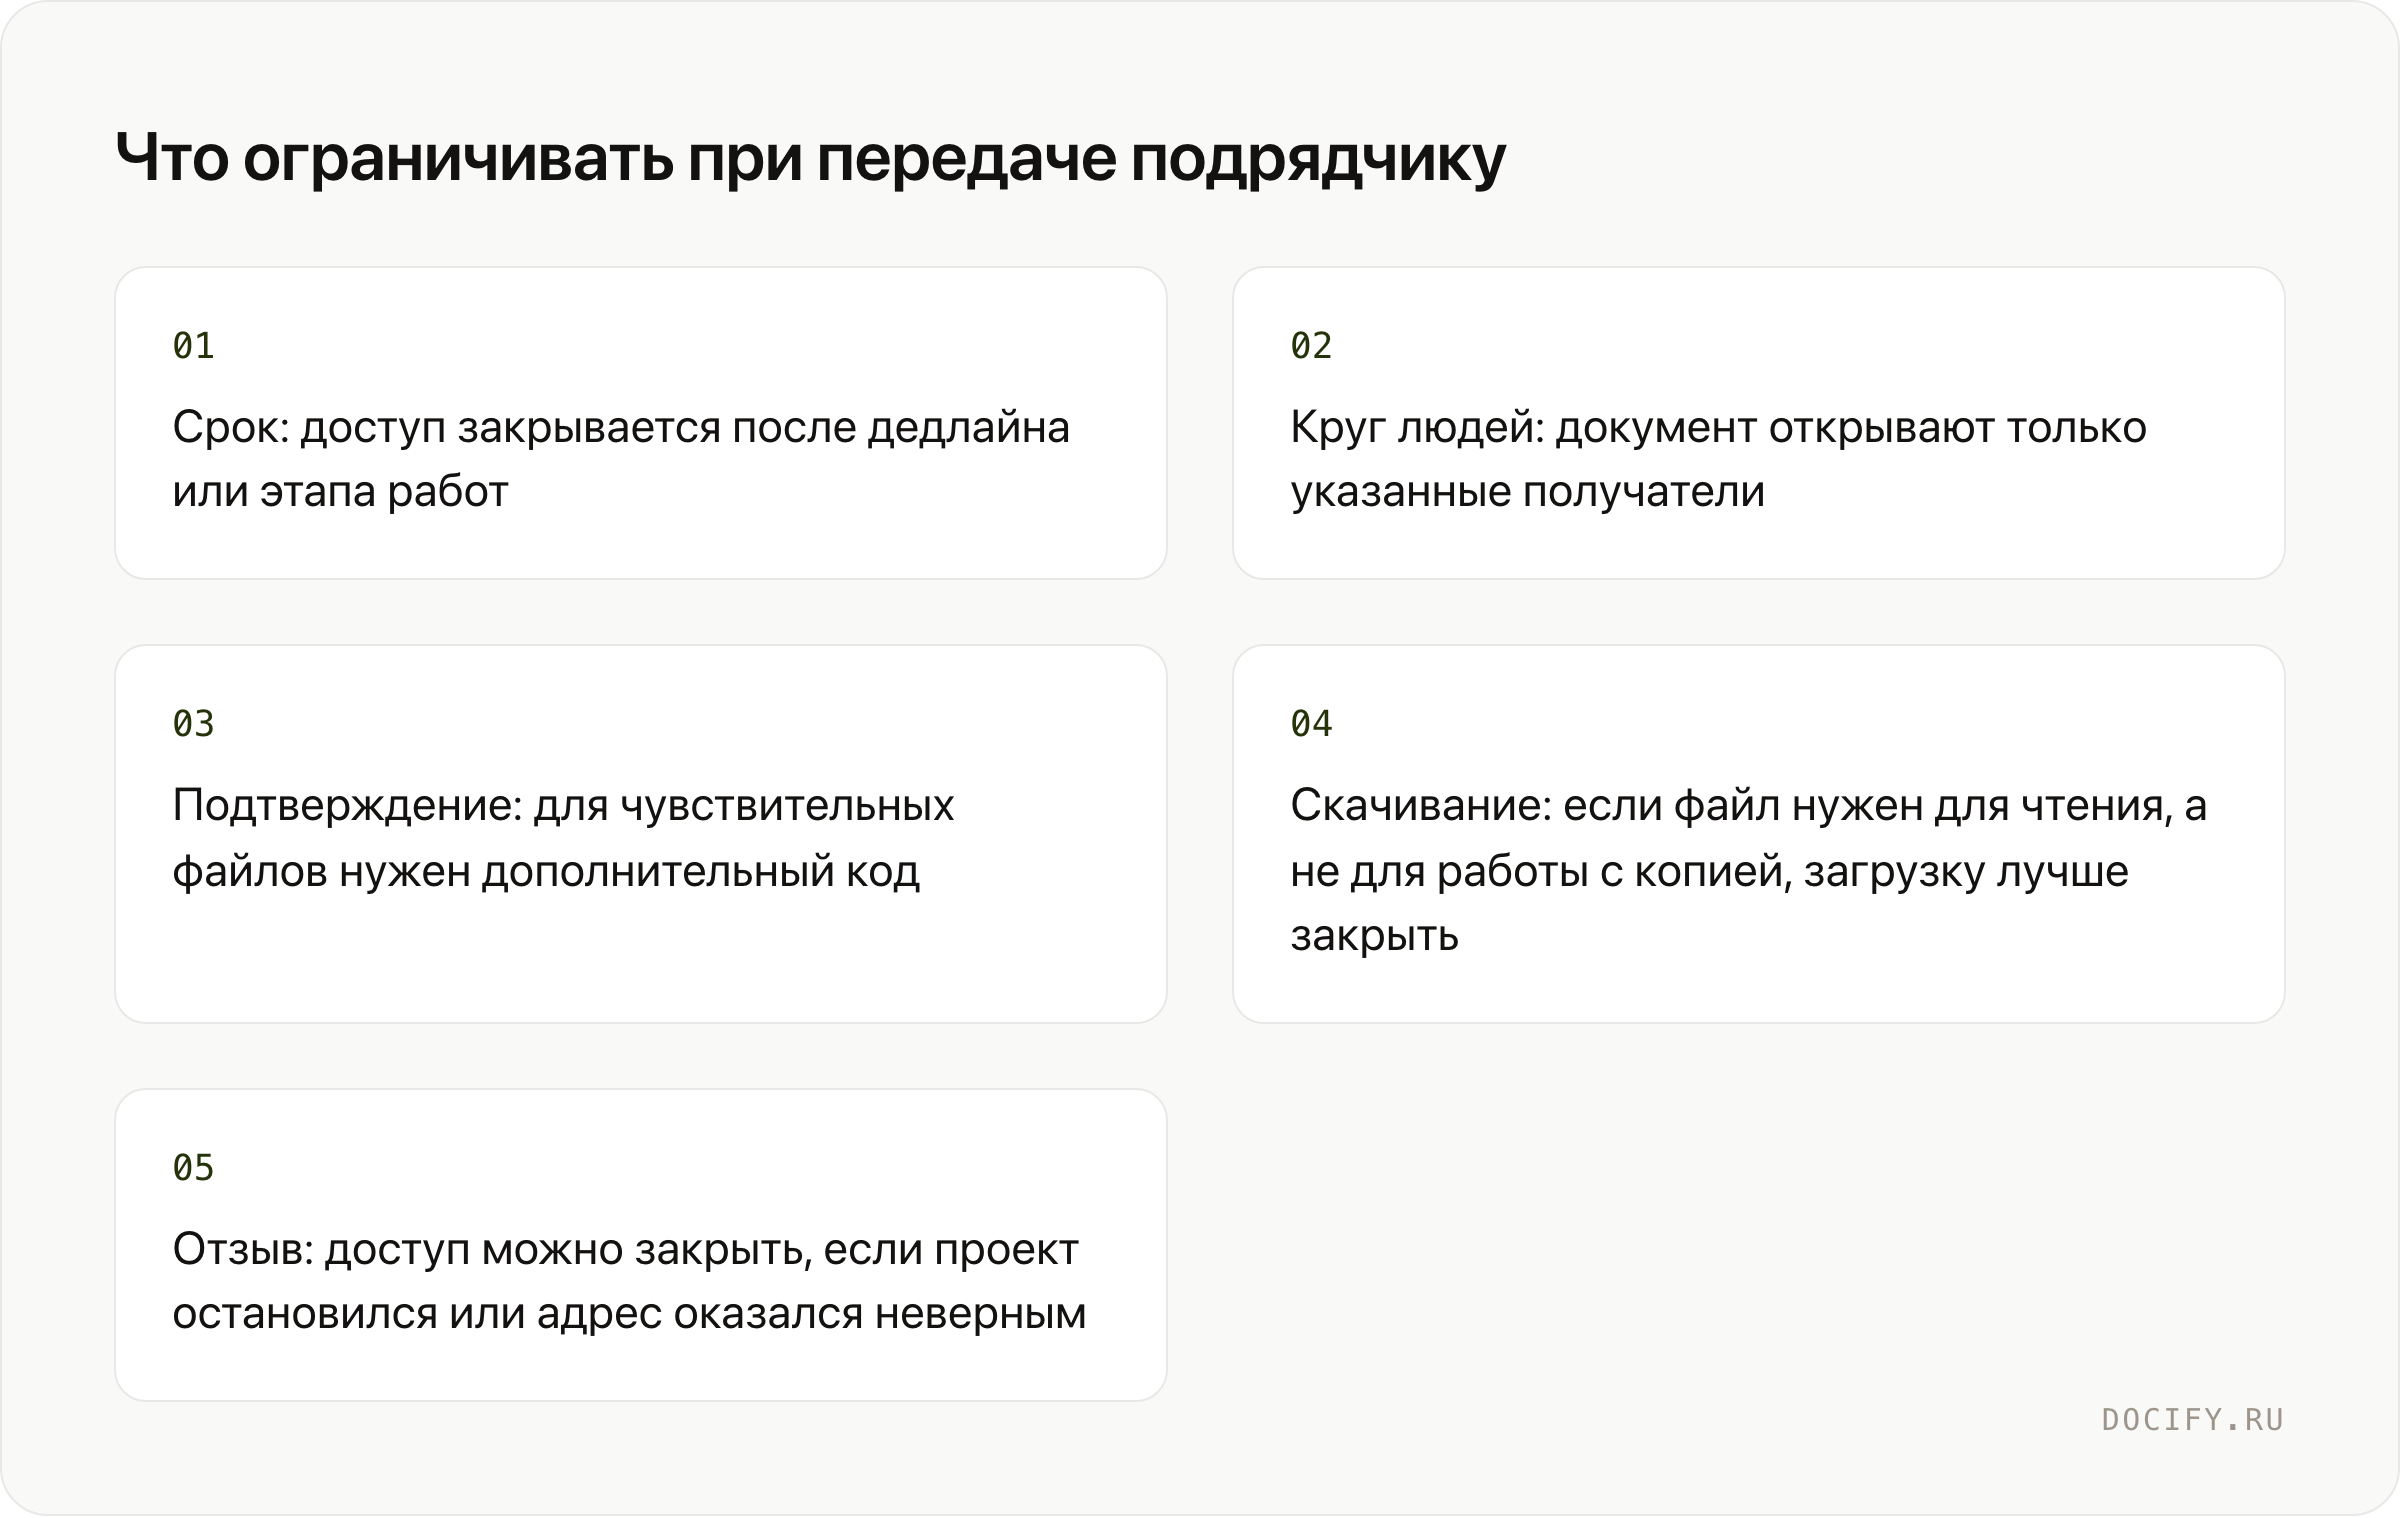
У каждого ограничения есть цена. Код из письма раздражает, если подрядчик открывает документ на созвоне с телефона. Запрет скачивания неудобен дизайнеру, которому нужно редактировать исходник. Срок действия создаёт дополнительные просьбы «откройте ещё на день».
Но эти неудобства честнее, чем раздавать постоянный доступ всем подряд. Ограничения стоит включать там, где ущерб от лишнего просмотра выше, чем дискомфорт от дополнительного шага.
Не все файлы нужно защищать одинаково
Конфиденциальность — не бинарный признак. У подрядчика могут быть материалы трёх разных уровней.
Первый уровень — файлы, которые можно отправить почти без ограничений. Например, публичная презентация, бриф без коммерческих деталей, инструкция по бренду, которая и так лежит на сайте. Для них достаточно аккуратной переписки и понятной версии файла.
Второй уровень — рабочие документы по проекту: сметы, договоры, медиапланы, макеты до релиза, спецификации. Их уже не стоит отправлять как вложения без контроля. Лучше ограничить срок и получателей, потому что документ актуален только на время работы.
Третий уровень — материалы, которые нельзя бесконтрольно копировать: клиентские базы, финансовые модели, документы инвестора, персональные данные, закрытые условия сделки, исходники с коммерческой логикой. Для них одного пароля мало. Нужны адресный доступ, подтверждение получателя, запрет скачивания и возможность быстро всё закрыть.
Если в команде нет такого деления, каждый решает сам. Менеджер считает файл обычным, юрист — чувствительным, подрядчик просит «скинуть всё одним архивом». В итоге режим доступа определяется не риском, а тем, кто сильнее торопится.
Полезно завести короткое правило на одну страницу. Не политику безопасности на сорок пунктов, которую никто не откроет, а таблицу: тип документа, кому можно передавать, на какой срок, можно ли скачивать. Если нужно сначала понять, какие файлы вообще не стоит отправлять вложением, можно опереться на критерии для обычных вложений и защищённой передачи.
Ссылка лучше вложения, если доступ может измениться
Главное отличие ссылки от вложения — возможность передумать. Если вы отправили файл письмом, он уже скопирован в почтовые ящики, загрузки, пересылки и бэкапы. Можно попросить удалить, но нельзя проверить, что это произошло.
Ссылка оставляет документ у владельца, а получателю даёт доступ на условиях. Эти условия можно менять: закрыть ссылку, сократить срок, добавить пароль, убрать лишний адрес. Это особенно важно с подрядчиками, потому что статус отношений меняется чаще, чем с сотрудниками.
Проект может закончиться раньше срока. Исполнитель может заменить человека в команде. Подрядчик может попросить подключить субподрядчика. В такой схеме опасно, когда доступ живёт дольше договора просто потому, что письмо осталось в переписке.
Есть и обратная сторона. Если подрядчику нужно редактировать файл, ссылка на просмотр не заменит рабочий обмен исходниками. Если документ нужно загрузить в специализированную программу, запрет скачивания помешает работе. Поэтому защита не должна быть автоматической для всего. Сначала задача, потом режим доступа.
Для просмотра договора, оценки сметы, согласования презентации или передачи превью часто хватает доступа в браузере. Для работы с исходниками нужно отдельное решение: например, передавать только нужные файлы, ограничивать срок и закрывать доступ сразу после этапа.
После отправки важен не только доступ, но и след
Передача конфиденциального документа не заканчивается кнопкой «Отправить». Полезно понимать, был ли документ открыт, кем и когда. Не для тотального контроля подрядчика, а чтобы не спорить вслепую.
Например, подрядчик говорит, что не видел приложение к договору. Если у вас нет следа, остаётся переписка: «мы отправляли», «нам не приходило», «проверьте спам». Если видно, что файл открывали, разговор становится предметнее. Если не открывали, можно быстро напомнить или продлить срок доступа.
След нужен и при ошибках. Документ могли отправить не тому адресату. Подрядчик мог переслать ссылку коллеге. Кто-то мог открыть файл после завершения проекта, потому что ссылка осталась активной. Чем раньше это видно, тем меньше приходится восстанавливать по памяти.
При этом аналитика не отменяет договорённостей. Лучше заранее предупредить подрядчика, что доступ к конфиденциальным материалам выдаётся персонально, а действия с документом фиксируются. Это нормальная рабочая практика, если она сказана прямо, а не обнаруживается случайно в момент конфликта.
Не стоит собирать след ради следа. Если файл не чувствительный, лишний контроль только усложнит процесс. Но для документов, где важны сроки, круг получателей и факт просмотра, журнал действий помогает держать ситуацию в руках.
Соберите три последних документа, которые уходили подрядчикам: договор, смету, материалы проекта. Для каждого напишите рядом три решения: кто именно должен открыть, до какой даты доступ нужен, можно ли скачивать. Уже на этом списке станет видно, какие файлы можно оставить как есть, а какие больше не стоит отправлять простым вложением.
В Докифай можно отправлять документы защищёнными ссылками: ограничивать доступ паролем, email или кодом, задавать срок действия, запрещать скачивание, отзывать ссылку после отправки и включать самоуничтожение после первого просмотра. Для набора материалов по проекту можно использовать дата-рум с доступом для конкретных людей и журналом просмотров.